 NICHICOMA
利用しているサービスが不正アクセスを受けたと聞いたとき、「自分たちの情報も漏れたのか」「ほかのサービスにも影響があるのか」と不安になることがあります。
2026年10月、GMOインターネットが提供する「お名前.com デスクトップクラウド」で、第三者による不正アクセスが発生しました。
GMOによると、利用者のサーバーに保存されていた取引口座のログイン情報などが取得され、不正に使われた可能性があります。利用者からは、身に覚えのない口座操作の報告もありました。[1]
今回の件で考えたいのは、被害を受けたサービスだけでなく、そこに保存した情報や、そこから接続している別のサービスまで確認することです。
この記事では、GMOの発表をもとに何が起きたかを整理したうえで、自社が利用するサービスで同じような事態が起きた場合に、エンジニアがどのように影響を確認するかを解説します。
※本記事は2026年10月29日に確認できた情報をもとに作成しています。調査状況や対応は変わる可能性があるため、最新情報はGMOの公式発表をご確認ください。
GMOの不正アクセスでは何が起きた?
「お名前.com デスクトップクラウド」は、インターネット上に用意されたコンピューター環境を利用するサービスです。FXの自動売買などにも利用されていました。
GMOの発表によると、10月20日、一部の利用者のサーバー環境で、第三者が設置した不正なプログラムが見つかりました。その後、利用者の取引口座に身に覚えのない操作があったとの報告も受けています。
GMOは、被害拡大を防ぐため、10月21日から対象サービスのサーバーを順次停止しました。[1]
影響を受けた可能性がある情報には、サーバー内に保存されていた取引口座のログイン情報などが含まれます。ただし、個別の情報取得や不正利用の有無・範囲は調査中です。
GMOは10月27日の発表で、利用者に関係すると思われる情報が攻撃者によって公開されたことを確認したとしています。[2]
侵入経路や影響範囲は調査中であり、記事作成時点では原因を断定できません。[1]
もし自社が使うサービスで起きたら、どこまで影響する?
今回の事案は、FX取引などに利用するサービスで発生しました。一方、企業が日常業務で使うクラウドサービスにも、顧客情報や別のサービスに接続するための情報が保存されていることがあります。
たとえば、顧客の連絡先を保存した受注管理システムが、配送状況を確認するための外部サービスと連携している場合を考えてみます。
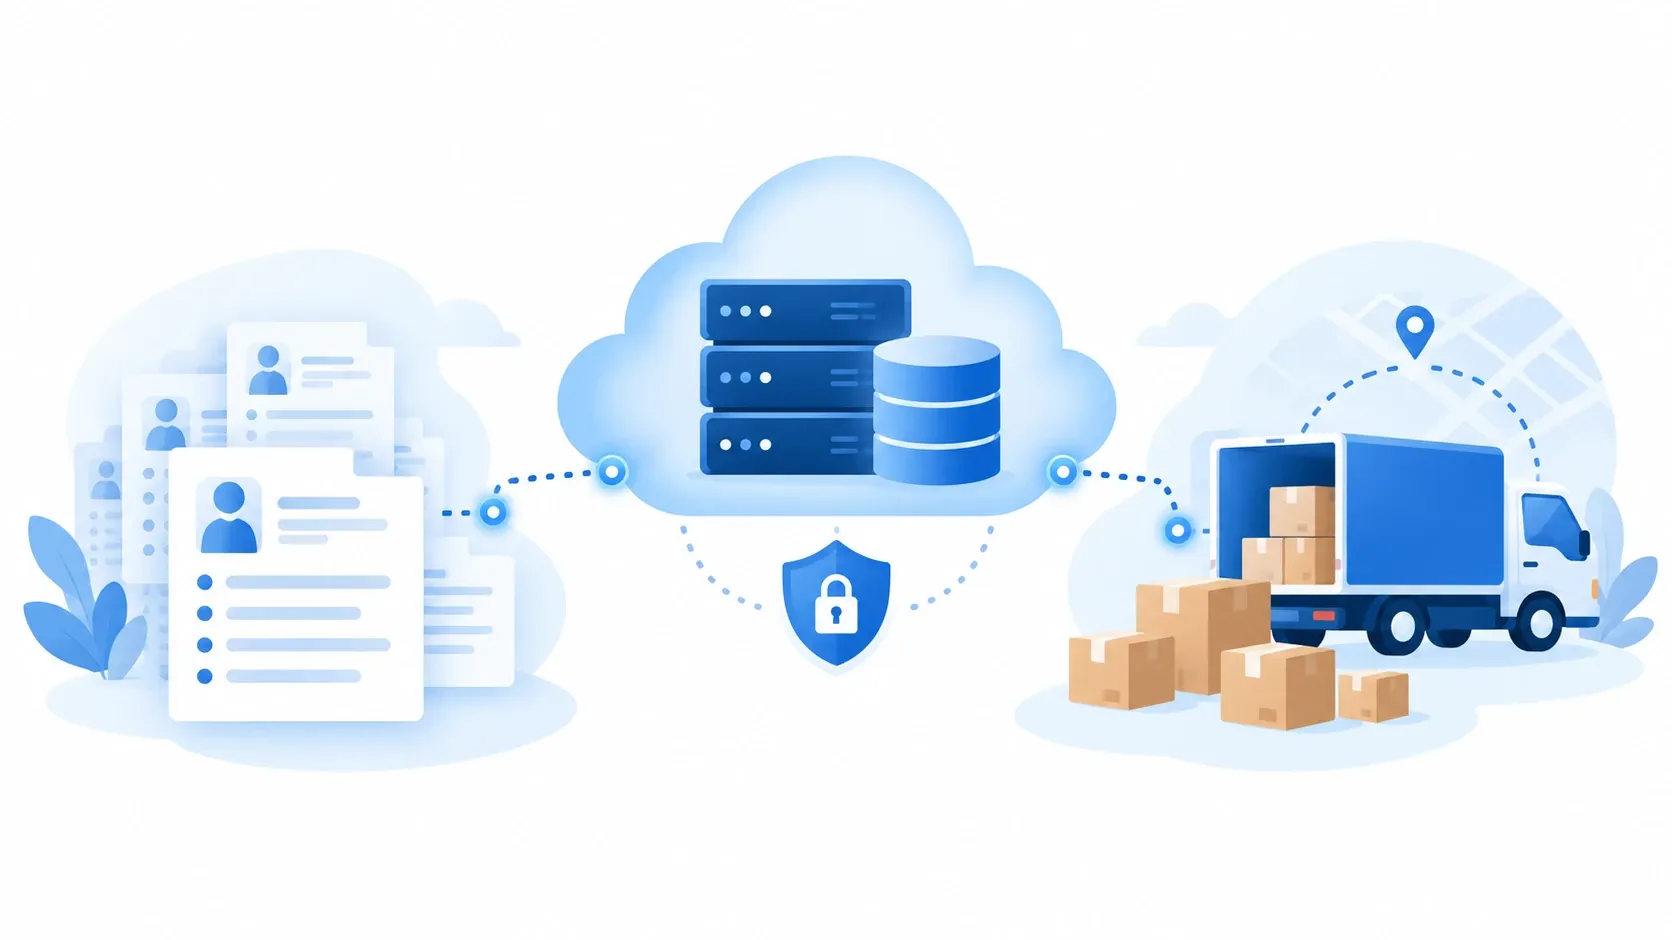
この受注管理システムで不正アクセスが起きた場合、確認が必要なのは受注情報だけではありません。
- 顧客の名前や連絡先が閲覧されていないか
- 配送サービスに接続するための情報が保存されていないか
- 配送サービス側で身に覚えのない操作がないか
- システムの停止によって、受注業務がどこまで止まるか
受注管理システムに保存した情報と、連携先の配送サービスの両方を確認する必要があります。以下では、その確認方法を順番に見ていきます。
エンジニアは自社への影響をどう確認する?
情報の不正利用が疑われる場合は、調査の完了を待たず、サービス提供会社の案内に従って必要な保護を進めます。以下の確認も、状況に応じて並行して進めます。
1. まず、被害を受けたサービスを使っているか確認する
最初に確認するのは、公式発表に書かれた会社名だけでなく、対象のサービス名です。
同じ会社やグループが複数のサービスを提供している場合、名前が似ていても、今回の対象とは限りません。
確認できる資料としては、次のようなものがあります。
- 契約書や請求書
- 社内のサービス利用一覧
- 開発会社とのやり取り
- システムの管理画面や設定資料
管理職の方が分からない場合は、社内の情報システム担当者や開発会社に「今回の対象サービスを使っていますか」と確認するところから始めます。
2. どんな情報を保存していたか確認する
対象サービスを利用していた場合は、次に、その中に何を保存していたかを調べます。
| 確認する情報 | 具体例 |
|---|---|
| 顧客に関する情報 | 氏名、メールアドレス、住所、注文内容 |
| 社内の業務情報 | 見積書、受注データ、取引先一覧 |
| ログインに必要な情報 | ID、パスワード |
| 外部サービスへの接続情報 | 別のシステムと連携するための鍵や設定 |
たとえば、受注管理システムであれば、顧客情報に加えて、配送サービスに接続するための情報が保存されていないかを確認します。
保存されていたことと、実際に漏えいしたことは別です。 まず対象となり得る情報を整理し、提供会社の調査結果や自社で確認できる履歴と照らし合わせます。
3. つながっているサービスやアカウントを確認する
次に、被害を受けたサービスから、ほかのサービスに接続できる状態だったかを調べます。
たとえば、受注管理システムから配送サービスへ情報を自動送信していた場合、両者をつなぐための接続情報が使われていることがあります。その情報が取得された可能性があれば、配送サービス側にも影響がないか確認が必要です。
連携先を確認するときは、接続情報が保存されている場所だけでなく、その情報を使って「閲覧だけができるのか」「データの変更や削除もできるのか」まで確認します。
エンジニアや開発会社には、次のように聞くと確認範囲が伝わりやすくなります。
「このシステムから、ほかのサービスに接続するための情報は保存されていますか。もし取得された場合、どこまで操作できる可能性がありますか」
接続先が複数ある場合は、サービス名と担当者を一覧にし、それぞれの確認結果を記録しておきます。
4. 不審な操作がないか履歴を確認する
影響を受けた可能性があるサービスや連携先では、アクセス履歴や操作履歴を確認します。履歴は、いつ、どのアカウントで、どのような操作が行われたかを調べる手がかりです。
たとえば、次のような点を確認します。
- 普段使っていないアカウントでログインされていないか
- 身に覚えのないデータの閲覧や変更がないか
- 外部へのデータ出力や送信が行われていないか
- 管理者の設定や権限が変更されていないか
ただし、履歴が残っていない操作や、記録だけでは判断できない場合もあります。不審な履歴が見つからなかっただけで、被害がなかったと断定することはできません。
調査が必要な場合は、履歴を削除せず、サービス提供会社やセキュリティの専門家に相談します。
5. 必要なアカウントの保護を進める
情報が取得された可能性がある場合は、サービス提供会社の案内を確認しながら、関係するアカウントの保護を進めます。履歴の確認が終わるまで待つ必要はありません。
たとえば、パスワードの変更や、外部サービスへの接続に使う鍵の再発行などが考えられます。作業にはシステムの停止や連携への影響が伴う場合もあるため、開発会社などと確認して進めます。
また、パスワードを変更しても、すでにログイン中の状態が残る場合があります。
今回のGMOの発表でも、取引口座のパスワード変更に加えて、ログイン中の接続をすべて切断するよう利用者に呼びかけています。[1]
自社のサービスについても、「パスワードを変えれば、現在のログイン状態も切断されるのか」を確認することが大切です。
管理職が開発会社に確認したい5つの質問
不正アクセスのニュースを見ても、自社のシステムの構成をすぐに把握するのは難しいものです。
そのような場合は、社内の担当者や開発会社に、次の5つを聞いてみてください。
- 今回の対象サービスを、自社で使っていますか?
- 使っている場合、どのような情報を保存していますか?
- ほかのサービスやシステムと連携していますか?
- 不審なアクセスや操作の履歴を確認できますか?
- パスワードや接続情報の変更など、先に必要な対応はありますか?
「大丈夫ですか」とだけ聞くよりも、対象、保存情報、連携先を分けて確認すると、何が分かっていて、何がまだ調査中なのかを共有しやすくなります。
被害が起きる前に、利用サービスを整理しておく
不正アクセスが発生してから、利用中のサービスや担当者を一から探すと、確認に時間がかかります。
普段から、次のような情報を一覧にしておくと、いざというときに動きやすくなります。
| 整理する項目 | 記入する内容の例 |
|---|---|
| サービス名 | 受注管理サービス、顧客管理サービス |
| 利用目的 | 注文の受付、顧客情報の管理 |
| 保存している情報 | 氏名、連絡先、注文内容 |
| 主な連携先 | 配送サービス、会計システム |
| 担当者・問い合わせ先 | 社内担当者、開発会社、提供会社 |
最初から完璧な一覧を作る必要はありません。まずは、業務が止まると困るサービスや、顧客情報を扱うサービスから整理してみてください。
まとめ
GMOの「お名前.com デスクトップクラウド」では、不正アクセスによって、サーバー内に保存されていた取引口座のログイン情報などが取得され、不正利用された可能性が公表されました。
外部サービスで同じような事態が起きた場合は、次の点を確認します。
- 対象のサービスを利用しているか
- どんな情報を保存していたか
- ほかのサービスと連携しているか
- 不審なアクセスや操作がないか
- アカウントや接続情報の保護が必要か
不正利用が疑われる場合は、調査の完了を待たずに必要な保護を進めます。被害を受けたサービスだけで確認を終えず、保存情報と連携先まで調べることが大切です。
判断が難しい場合は、社内の担当者や開発会社に、確認できたことと調査中のことを分けて聞いてみましょう。
ニチコマでは、Webシステムや業務システムの開発についてご相談を承っています。